L’intelligenza artificiale può aiutare aziende e studi professionali ad analizzare documenti, automatizzare attività e lavorare più velocemente. Ma cosa succede quando nei documenti sono presenti dati personali, informazioni finanziarie o contenuti riservati?
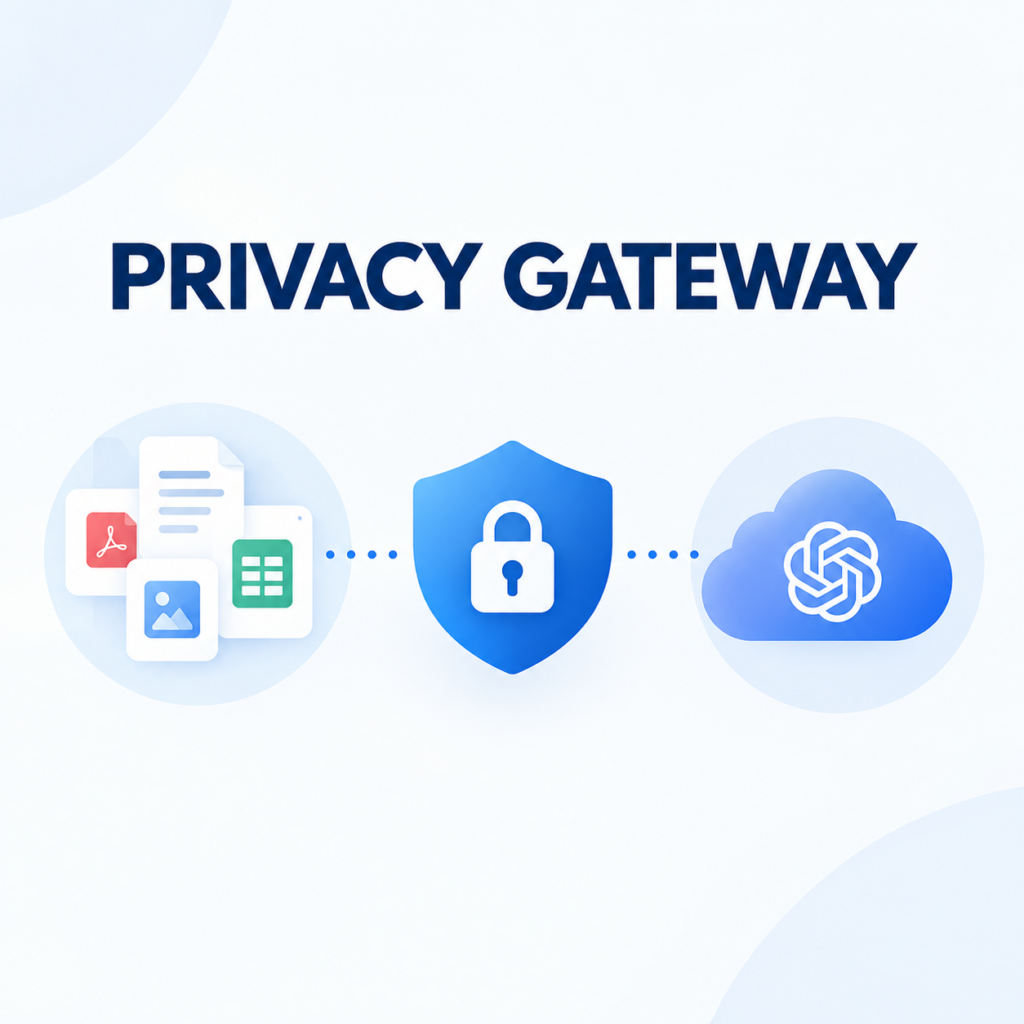
Il Privacy Gateway è un’architettura che si inserisce tra i sistemi aziendali e i modelli di Intelligenza Artificiale esterni. Prima che i dati vengano inviati al modello, le informazioni sensibili vengono individuate e sostituite con placeholder, così il modello può elaborare il contenuto senza ricevere direttamente i dati originali.
L’obiettivo è permettere alle organizzazioni di utilizzare l’AI generativa sui propri contenuti, mantenendo il controllo sulle informazioni che vengono trasmesse a servizi esterni.
Uso dell’IA generativa sui documenti riservati: conformità al GDPR e protezione dei dati
Utilizzare l’IA generativa sui documenti aziendali riservati in conformità al GDPR è possibile, a patto di disaccoppiare la fase di elaborazione logica dalla gestione dei dati sensibili.
Il rischio principale dei servizi cloud pubblici risiede nell’invio diretto di informazioni anagrafiche, finanziarie o strategiche a server di terze parti, spesso situati fuori dal perimetro di controllo dell’azienda.
L’architettura Privacy Gateway risolve la questione all’origine, agendo come un filtro di sicurezza all’interno dell’infrastruttura aziendale. Prima che qualsiasi testo o documento lasci il perimetro dell’organizzazione, il Gateway individua e sostituisce ogni riferimento sensibile.
In questo modo, i provider esterni come OpenAI ricevono unicamente testo privo di dati identificativi diretti, consentendo di sfruttare la potenza di calcolo dei Large Language Model (LLM) senza condividere informazioni riservate.
Perché la pseudonimizzazione garantisce la conformità GDPR nell’IA?
È importante essere precisi sul piano terminologico: si tratta più correttamente di un processo di pseudonimizzazione e non di anonimizzazione in senso stretto.
La differenza non è cosmetica ma sostanziale ai fini GDPR: nell’anonimizzazione il collegamento tra dato e interessato viene reso irreversibile, mentre nella pseudonimizzazione (come nel caso del Privacy Gateway) i dati reali vengono sostituiti da placeholder neutri ma la mappa di conversione viene temporaneamente conservata per permettere la ricostruzione finale del testo.
Questa distinzione rafforza, anziché indebolire, l’affidabilità della soluzione agli occhi di un responsabile compliance: significa che il sistema è stato progettato secondo le categorie previste dallo stesso Regolamento, e non con un’etichetta di marketing.
Come funziona la pseudonimizzazione dei dati con il Privacy Gateway
Il Privacy Gateway gestisce la protezione delle informazioni attraverso un flusso di elaborazione diviso in quattro passaggi:
1. Il documento entra nel Gateway
Il testo o il documento viene acquisito dal Privacy Gateway, che rappresenta il punto di passaggio tra l’ambiente aziendale e il modello AI esterno.
2. I dati sensibili vengono sostituiti
Il sistema individua le informazioni da proteggere e le sostituisce con placeholder, mantenendo separata la corrispondenza con i dati originali.
3. Il modello AI elabora il contenuto
Al modello esterno viene inviato il contenuto protetto. Il modello può quindi svolgere attività come analisi, sintesi o elaborazione del testo senza ricevere direttamente i dati originali.
4. La risposta viene ricostruita
Quando il modello restituisce la risposta, il Privacy Gateway può ricomporre le informazioni sostituite e restituire il risultato al sistema aziendale.
Quali sono i vantaggi economici di un Privacy Gateway?
Il punto di forza dell’approccio risiede nella sua scalabilità ed efficienza economica. Eseguire un modello LLM interamente all’interno della propria rete richiede server ad altissime prestazioni dotati di GPU dedicate, caratterizzati da costi di acquisto, licenza e manutenzione elevati, spesso fuori portata per PMI e studi professionali.
Con la struttura Privacy Gateway, il server locale gestisce solo un modello leggero addestrato al riconoscimento e al filtraggio dei dati sensibili.
Tutta la potenza di calcolo e di ragionamento viene delegata ai modelli cloud già esistenti su testo pseudonimizzato, garantendo prestazioni di massimo livello a fronte di costi infrastrutturali ridotti al minimo.
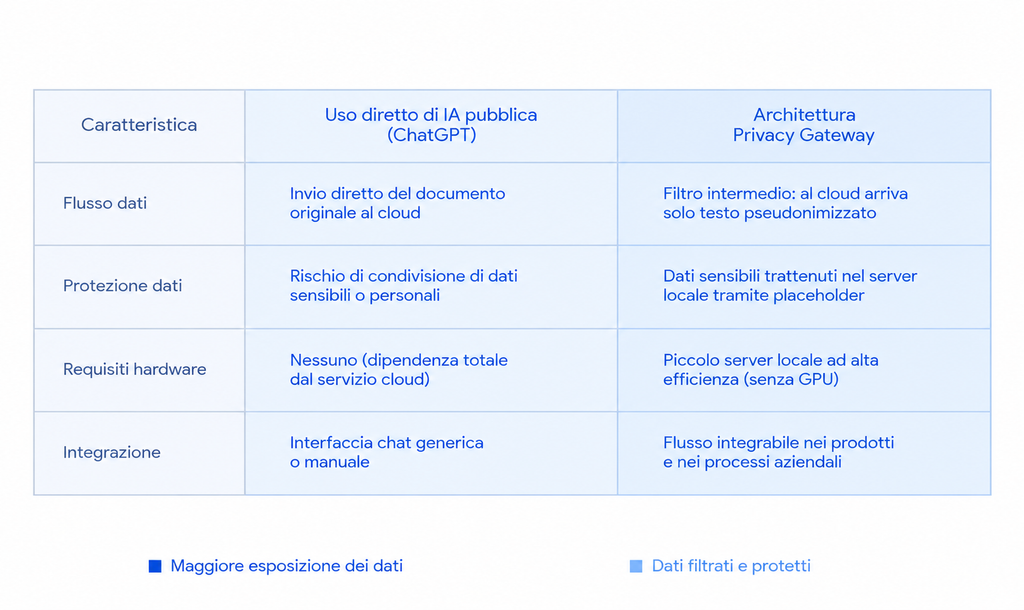
In che modo il Privacy Gateway si differenzia dall’uso diretto dei comuni strumenti di IA (es. ChatGpt)?
La differenza sostanziale risiede nella presenza del filtro di intermediazione e nella tutela delle informazioni:
Integra il Privacy Gateway nei tuoi processi aziendali
Vuoi introdurre l’intelligenza artificiale nei flussi di lavoro della tua azienda mantenendo la massima protezione sui dati dei clienti ed eliminando le spese per infrastrutture GPU costose? Affidati agli esperti di IBC per una valutazione completa della tua rete aziendale e scopri come implementare la soluzione in modo semplice e sicuro.